

¿Qué es el «Key Escrow» y cómo se puede utilizar correctamente?
 14 Feb 2022


El depósito de claves parece un concepto relativamente sencillo. Básicamente, un depósito de claves es un almacenamiento seguro de claves criptográficas y/o materiales de generación de claves, que permite al verdadero propietario del material recuperarlo en caso de pérdida. Quizá una analogía adecuada sería considerar que un depósito de claves es como una póliza de seguro. Sin embargo, un «Key Escrow» no cubrirá tus pérdidas. En cambio, garantizará que los datos que hayas perdido sean recuperables. A diferencia de una reserva de dinero en efectivo para emergencias escondida debajo del colchón, un «Key Escrow» criptográfico debe establecerse y gestionarse adecuadamente para que siga siendo eficaz.
Para comprender realmente el depósito de claves, es fundamental entender cómo y dónde deben existir las claves criptográficas. A partir de ahí, resulta aún más crucial comprender las implicaciones de cada fase del ciclo de vida de la gestión de claves.
¿Cómo deben existir las claves criptográficas?
Para resumir numerosas normas del sector publicadas, las claves criptográficas solo deben existir en uno de estos tres formatos diferentes.
1. Las claves criptográficas pueden almacenarse en un módulo de seguridad de hardware certificado. Este módulo de seguridad de hardware debe responder ante cualquier intento de manipulación haciendo que las claves criptográficas dejen de estar disponibles de forma inmediata. Las certificaciones más comúnmente aceptadas son las siguientes:
- PCI PTS HSM
- FIPS 140-2 Nivel 3 o superior (recientemente sustituido por FIPS 140-3 Nivel 3 o superior)
2. Las claves criptográficas pueden existir en partes, de tal forma que la clave completa en claro o el par de claves nunca sean visibles para una sola persona.
- Las claves simétricas (por ejemplo, TDES y AES) deben dividirse en dos o más partes componentes.
- Las claves asimétricas (p. ej., RSA y ECC) deben proteger la clave privada de forma segura, al tiempo que permite compartir libremente la clave pública sin cifrar.
3. Las claves criptográficas pueden existir cifradas mediante otra clave criptográfica de igual o mayor solidez. La tabla siguiente ofrece orientación adicional:
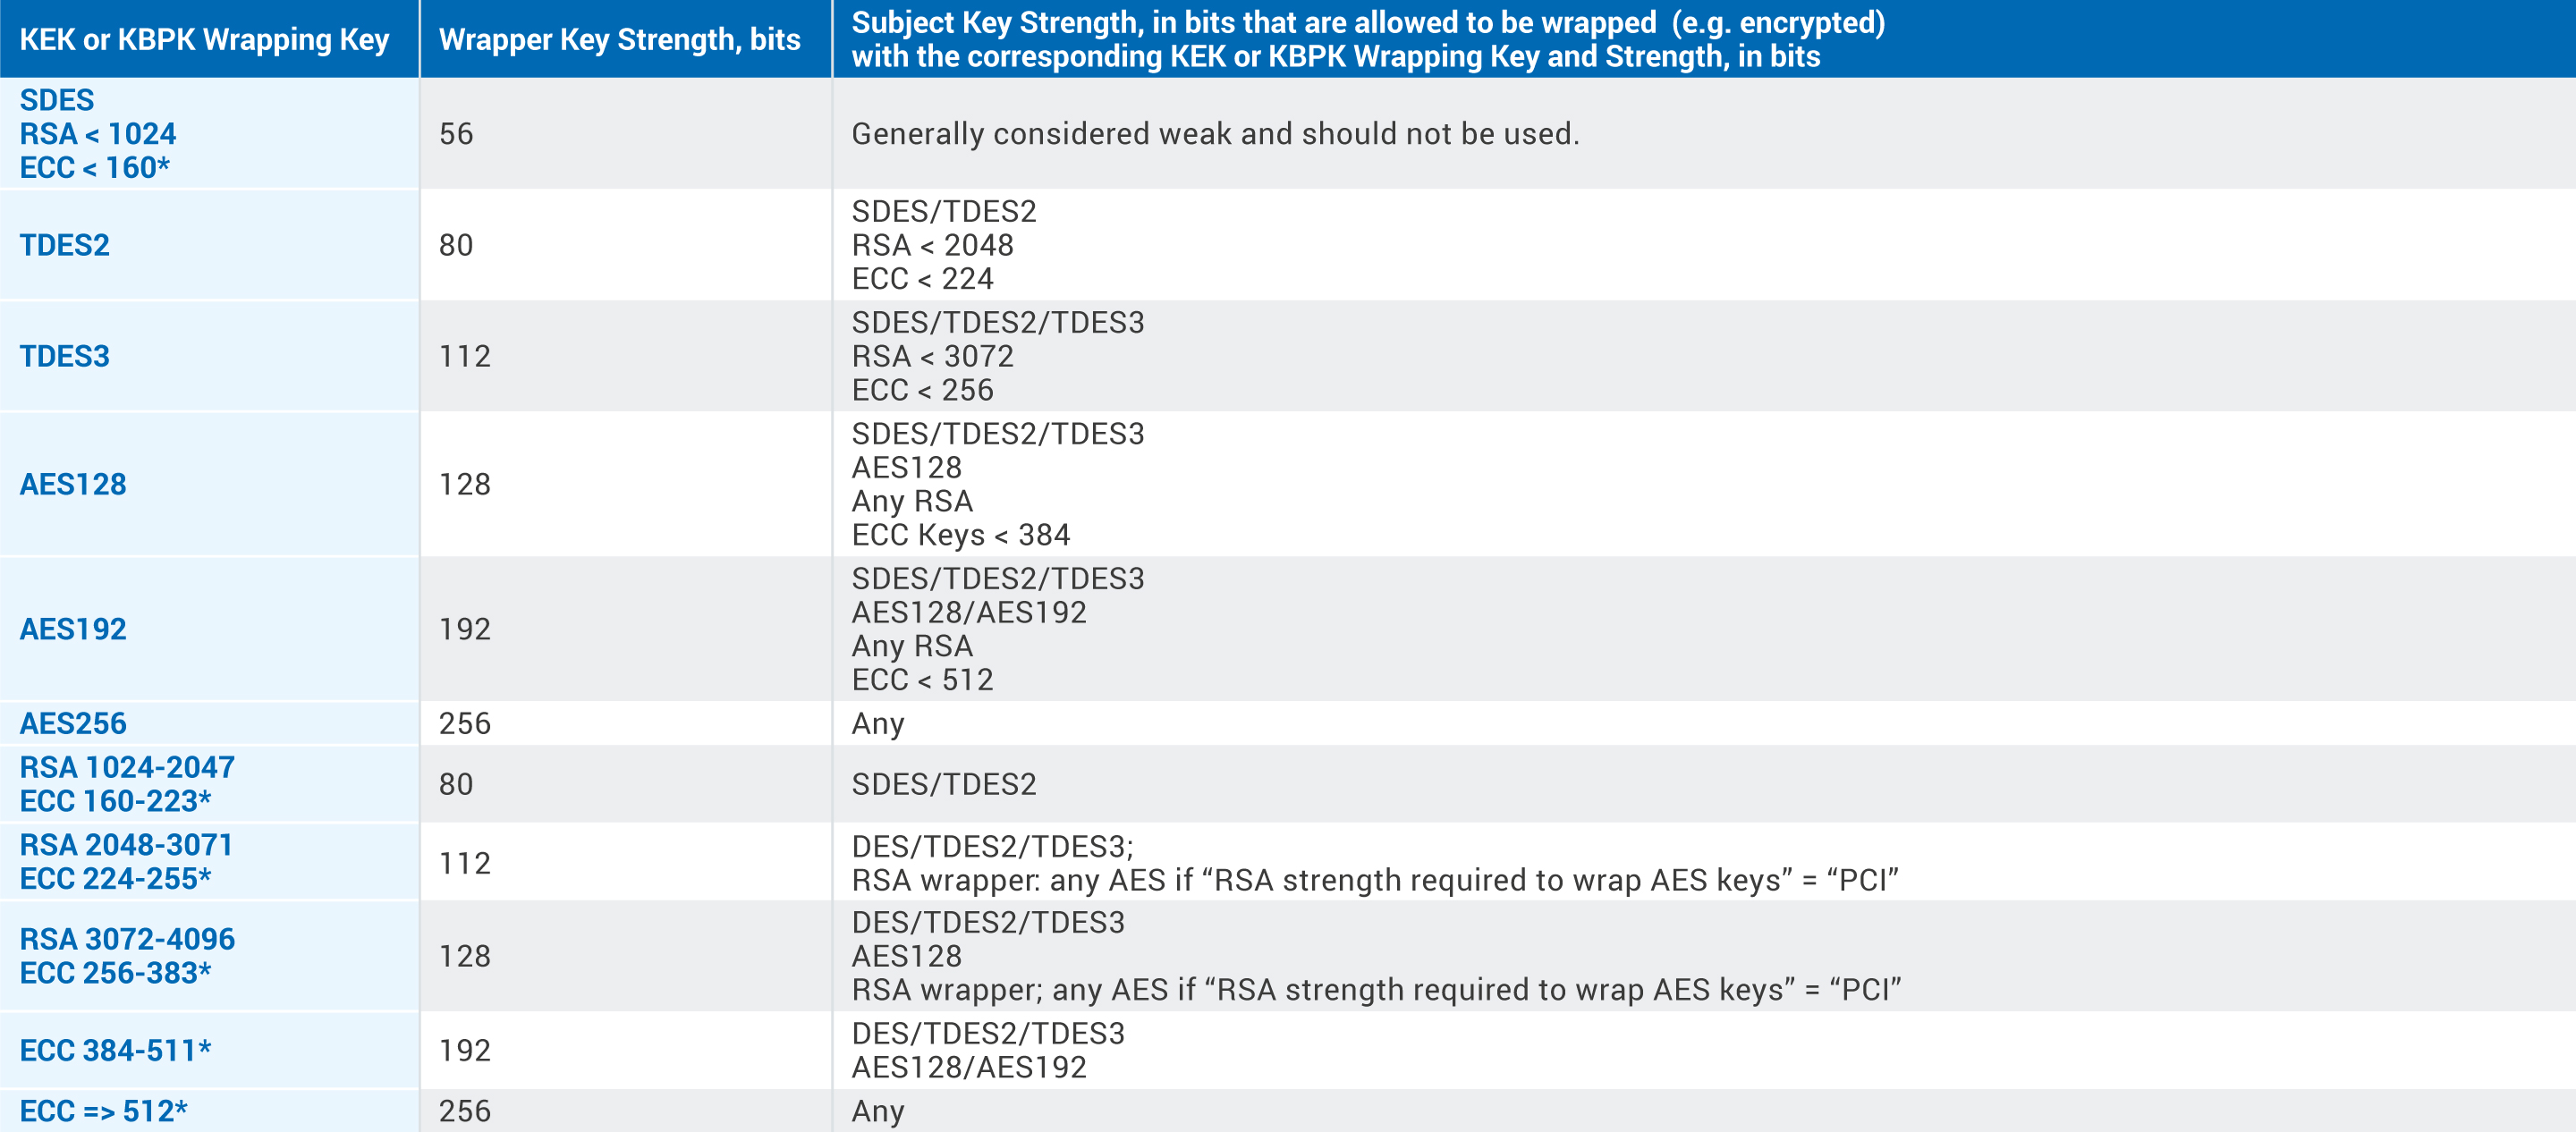
El ciclo de vida de la gestión de claves
Ahora bien, teniendo en cuenta los formatos en los que pueden presentarse las claves, es importante considerar las distintas fases del ciclo de vida de la gestión de claves. Es de suma importancia que cualquier clave criptográfica permanezca protegida en uno de los tres formatos mencionados anteriormente durante cualquier fase del ciclo de vida de la gestión de claves.
El diagrama anterior identifica todos los aspectos posibles del ciclo de vida de la gestión de claves. Al tratarse de un único diagrama, parece que todas estas funciones se llevan a cabo en la misma ubicación física. Aunque la mayoría de las fases del ciclo de vida de la gestión de claves pueden desarrollarse en la misma ubicación física, el depósito de claves es la única fase que debe realizarse obligatoriamente desde una ubicación física independiente y protegida por separado. Al fin y al cabo, el depósito de claves es un concepto de recuperación ante desastres. Una infraestructura de recuperación ante desastres (DR) nunca se desplegaría en la misma ubicación física que la infraestructura principal. Lo mismo ocurre con el depósito de claves.
1. Generación de claves: todas las claves deben generarse utilizando un generador de números aleatorios certificado. Normalmente, esto se lleva a cabo mediante un módulo de seguridad de hardware. De este modo se garantiza que la clave exista en uno de los tres formatos aceptables.
2. Distribución de claves: una vez generada una clave dentro de un módulo de seguridad de hardware, puede ser necesario distribuirla a diversos puntos finales para su uso. Si es necesario distribuir una clave, solo debe hacerse por partes o cifrada mediante otra clave de igual o mayor solidez.
3. Almacenamiento de claves: si una clave debe almacenarse fuera de un módulo de seguridad de hardware, debe almacenarse por partes o cifrada mediante otra clave de igual o mayor solidez. Las claves suelen almacenarse por los siguientes motivos:
- Uso: las claves solo deben almacenarse para su uso en un formato protegido. Esto requerirá enviar la clave protegida y los datos protegidos de vuelta al módulo de seguridad de hardware para su descifrado, con el fin de garantizar que la clave nunca sea visible en claro.
- Copia de seguridad: al igual que con cualquier otro sistema o aplicación, resulta prudente mantener copias de seguridad locales de las claves criptográficas, siempre y cuando permanezcan protegidas.
- Depósito: la distinción más notable entre la copia de seguridad y el depósito es la ubicación geográfica física, junto con las medidas de seguridad física implementadas para aislar y proteger las claves de cara a un posible uso futuro. Además, «depósito» es un término jurídico que permite y, en algunos casos, exige que se disponga de copias de seguridad fiables para tal fin.
4. Rotación: es el concepto de aplicar un «criptoperíodo» definido. Todas las claves deben tener una fecha de inicio y una fecha de finalización definidas. Las claves deben rotarse en función de la frecuencia de uso. La norma NIST 800-57 ofrece orientación adicional sobre las recomendaciones de rotación de claves.
5. Archivo: es la práctica de conservar una clave criptográfica de forma local. Conservar una copia de una clave criptográfica una vez finalizado el período de validez, pero dentro de la infraestructura principal, da lugar a vectores de ataque similares a los que, de otro modo, se mitigarían mediante el depósito en custodia.
6. Destrucción: consiste en la eliminación de las claves criptográficas en todos los formatos y ubicaciones, garantizando que una clave criptográfica ya no esté disponible para su uso de ninguna manera en ningún lugar.
El vector de ataque de una clave criptográfica queda expuesto cada vez que esta existe más allá de su creación inicial. Por lo tanto, cuanto más se utiliza una clave, más vectores de ataque se crean. Cuantos más vectores de ataque se creen, más evidente resultará la importancia del depósito de claves. Cuanto más se utiliza una clave, más dependiente se vuelve la organización de la disponibilidad de la misma. Cuando se identifica una dependencia sustancial, la necesidad del depósito de claves se hace evidente por sí misma.
Servicios de intercambio y custodia de claves KEES™: ¿en qué consisten?
Como fabricante de KeyBRIDGE, GEOBRIDGE by Utimaco lleva prestando el servicio KEES desde 2015. El servicio KEES™ es el resultado de que numerosas organizaciones hayan reconocido la necesidad de una herramienta centralizada de gestión de claves. Con la llegada de «la nube», cada vez más organizaciones están eliminando la infraestructura física y los gastos de capital asociados. Además, tal y como se analiza en («Cifrado, custodia de claves y gestión de claves criptográficas en la nube»), muchas organizaciones carecen del personal adecuado para gestionar las claves de forma correcta. Este fenómeno no ha hecho más que agravarse debido a la pandemia mundial. La concentración de empleados en espacios reducidos o en instalaciones que impiden las reuniones ha hecho que el servicio KEES™ se convierta en una necesidad empresarial para garantizar la continuidad del negocio.
KEES™ es KeyBRIDGE «como servicio». Como fabricante líder mundial de soluciones criptográficas, GEOBRIDGE by Utimaco cuenta con personal experto y altamente especializado en criptografía y gestión de claves en su trabajo diario.
Servicios de intercambio y custodia de claves KEES™: ¿cómo funcionan?
A todos los usuarios del servicio KEES™ se les asigna un gestor de claves centralizado que supervisará a un equipo de custodios de claves. El servicio KEES™ actuará como sistema principal o secundario para las operaciones del cliente. Todas las claves generadas por el servicio KEES™ se generarán utilizando el HSM integrado en el dispositivo KeyBRIDGE. El HSM es un dispositivo exclusivo ofrecido por Utimaco, que ofrece un modo híbrido para las certificaciones FIPS y PCI PTS.
Los inventarios de claves se gestionan dentro de relaciones únicas y se segregan criptográficamente mediante claves maestras para garantizar que cada inventario sea exclusivo de su usuario previsto. Los informes de inventario de claves están disponibles bajo demanda e incluyen detalles granulares del ciclo de vida completo de cada clave individual gestionada por el servicio. Se proporcionan registros de auditoría mensuales con garantía criptográfica de integridad para documentar toda la actividad posible. El servicio se mantiene a través de la infraestructura dedicada GEOBRIDGE by Utimaco. Si desea obtener más información sobre el servicio de intercambio y custodia de claves, descargue el documento «Geobridge by Utimaco Professional Service» o póngase en contacto con nosotros.
Entrada de blog de Jason Way
¿Está preparado para asegurar su futuro digital?
Únase a las más de 500 empresas e instituciones gubernamentales de todo el mundo que confían en Utimaco para su infraestructura de seguridad crítica.
Contactar con VentasYour download request(s):

Your download request(s):
About Utimaco's Downloads
Visit our Downloads section and select from resources such as brochures, data sheets, white papers and much more. You can view and save almost all of them directly (by clicking the download button).
For some documents, your e-mail address needs to be verified. The button contains an e-mail icon.
A click on such a button opens an online form which we kindly ask you to fill and submit. You can collect several downloads of this type and receive the links via e-mail by simply submitting one form for all of them. Your current collection is empty.