

Was ist ein Schlüssel-Escrow und wie lässt es sich richtig einsetzen?
 14 Feb 2022


„Key Escrow“ klingt nach einem relativ einfachen Konzept. Im Grunde genommen handelt es sich bei einem „Key Escrow“ um eine sichere Aufbewahrung von kryptografischen Schlüsseln und/oder Schlüsselmaterialien, die es dem tatsächlichen Eigentümer des Materials ermöglicht, diese im Falle eines Verlusts wiederherzustellen. Eine passende Analogie wäre vielleicht, sich einen „Key Escrow“ wie eine Versicherungspolice vorzustellen. Allerdings kommt ein Key Escrow nicht für Ihre Verluste auf. Stattdessen stellt ein Key Escrow sicher, dass die Daten, die Sie verloren haben, wiederherstellbar sind. Im Gegensatz zu einer unter der Matratze versteckten Notfallreserve muss ein kryptografisches Key Escrow ordnungsgemäß eingerichtet und verwaltet werden, um wirksam zu bleiben.
Um das Konzept der Schlüsselhinterlegung wirklich zu verstehen, ist es entscheidend zu begreifen, wie und wo kryptografische Schlüssel aufbewahrt werden sollten. Darauf aufbauend wird es noch wichtiger, die Auswirkungen jeder Phase des Lebenszyklus der Schlüsselverwaltung zu verstehen.
Wie sollten kryptografische Schlüssel aufbewahrt werden?
Zusammenfassend lässt sich sagen, dass kryptografische Schlüssel gemäß zahlreicher veröffentlichter Industriestandards nur in einem von drei verschiedenen Formaten vorliegen sollten.
1. Kryptografische Schlüssel dürfen in einem zertifizierten Hardware-Sicherheitsmodul (HSM) gespeichert werden. Dieses Hardware-Sicherheitsmodul muss auf jeden Manipulationsversuch reagieren, indem es die kryptografischen Schlüssel sofort unzugänglich macht. Die am häufigsten anerkannten Zertifizierungen sind folgende:
- PCI PTS HSM
- FIPS 140-2 Level 3 oder höher (kürzlich ersetzt durch FIPS 140-3 Level 3 oder höher)
2. Kryptografische Schlüssel dürfen in Teilen vorliegen, sodass der vollständige unverschlüsselte Schlüssel oder das Schlüsselpaar niemals einer einzelnen Person zugänglich ist.
- Symmetrische Schlüssel (z. B. TDES und AES) müssen in zwei oder mehr Bestandteile aufgeteilt werden.
- Asymmetrische Schlüssel (z. B. RSA und ECC) müssen den privaten Schlüssel sicher schützen, während der unverschlüsselte öffentliche Schlüssel frei weitergegeben werden kann.
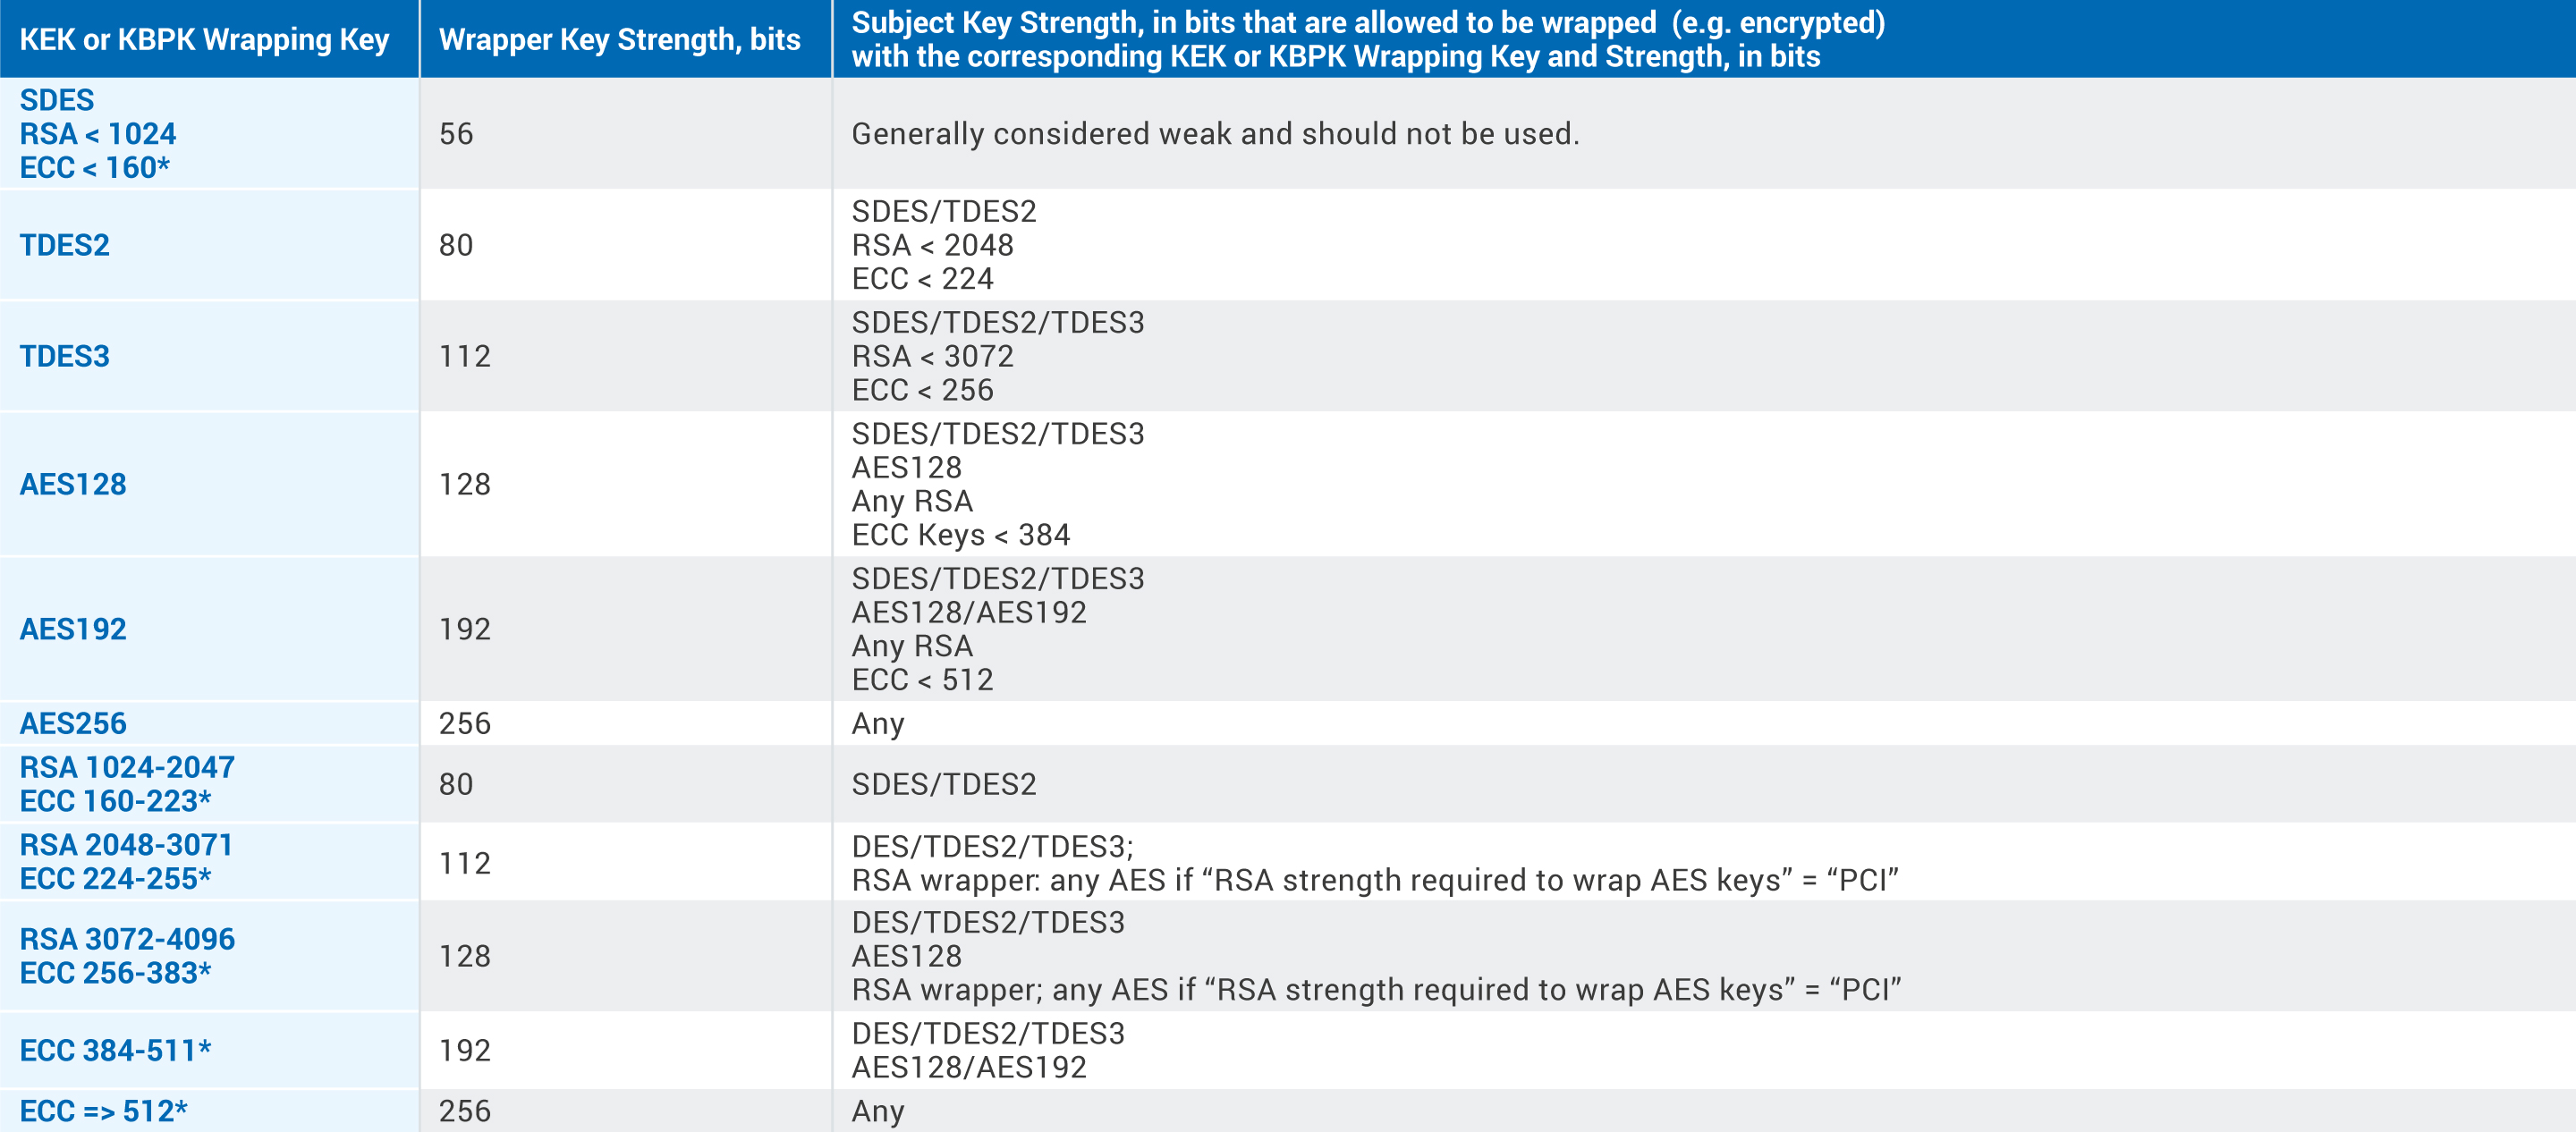
3. Kryptografische Schlüssel können so vorliegen, dass sie mit einem anderen kryptografischen Schlüssel gleicher oder höherer Stärke verschlüsselt sind. Die folgende Tabelle bietet zusätzliche Orientierungshilfe:
Der Lebenszyklus der Schlüsselverwaltung
Unter Berücksichtigung der möglichen Formate, in denen Schlüssel vorliegen können, ist es wichtig, die verschiedenen Phasen des Lebenszyklus der Schlüsselverwaltung zu betrachten. Von größter Bedeutung ist dabei, dass jeder kryptografische Schlüssel in jeder Phase des Lebenszyklus der Schlüsselverwaltung in einem der drei oben genannten Formate geschützt bleibt.
Das obige Diagramm zeigt alle möglichen Aspekte des Lebenszyklus der Schlüsselverwaltung auf. In diesem Diagramm scheint es, als würden alle diese Funktionen am selben physischen Standort stattfinden. Während die meisten Phasen des Lebenszyklus der Schlüsselverwaltung am selben physischen Standort ablaufen können, ist die Schlüsselhinterlegung die einzige Phase, die unbedingt von einem unabhängigen und separat gesicherten physischen Standort aus erfolgen muss. Schließlich handelt es sich bei der Schlüsselhinterlegung um ein Konzept zur Notfallwiederherstellung. Eine Infrastruktur zur Notfallwiederherstellung (Disaster Recovery, DR) würde niemals am selben physischen Standort wie die primäre Infrastruktur bereitgestellt werden. Das Gleiche gilt für die Schlüsselhinterlegung.
1. Schlüsselgenerierung – Alle Schlüssel sollten mithilfe eines zertifizierten Zufallszahlengenerators generiert werden. In der Regel erfolgt dies über ein Hardware-Sicherheitsmodul (HSM). Dadurch wird sichergestellt, dass der Schlüssel in einem der drei zulässigen Formate vorliegt.
2. Schlüsselverteilung – Sobald ein Schlüssel in einem Hardware-Sicherheitsmodul generiert wurde, muss er möglicherweise zur Nutzung an verschiedene Endpunkte verteilt werden. Wenn ein Schlüssel verteilt werden muss, sollte dies nur in Teilen oder in verschlüsselter Form unter Verwendung eines anderen Schlüssels gleicher oder höherer Stärke erfolgen.
3. Schlüsselspeicherung – Wenn ein Schlüssel außerhalb eines Hardware-Sicherheitsmoduls gespeichert werden soll, sollte er in Teilen oder verschlüsselt mit einem anderen Schlüssel gleicher oder höherer Stärke gespeichert werden. Schlüssel werden üblicherweise aus den folgenden Gründen gespeichert:
- Nutzung – Schlüssel sollten ausschließlich zur Nutzung in einem geschützten Format gespeichert werden. Dies erfordert, dass der geschützte Schlüssel und die geschützten Daten zur Entschlüsselung an das Hardware-Sicherheitsmodul zurückgesendet werden, um sicherzustellen, dass der Schlüssel niemals im Klartext sichtbar ist.
- Sicherung – Wie bei jedem anderen System oder jeder anderen Anwendung ist es ratsam, lokale Sicherungskopien von kryptografischen Schlüsseln zu führen, solange diese geschützt bleiben.
- Treuhand – Der wesentlichste Unterschied zwischen Sicherung und Treuhand besteht im physischen Standort sowie in den physischen Sicherheitsmaßnahmen, die eingesetzt werden, um die Schlüssel für eine mögliche zukünftige Verwendung zu isolieren und zu sichern. Darüber hinaus ist „Treuhand“ ein juristischer Begriff, der die Verfügbarkeit sicherer Sicherungskopien für diesen Zweck erlaubt und in einigen Fällen sogar vorschreibt.
4. Rotation – Bezeichnet das Konzept der Durchsetzung einer definierten Gültigkeitsdauer. Alle Schlüssel sollten ein definiertes Start- und Enddatum haben. Schlüssel sollten je nach Nutzungshäufigkeit rotiert werden. NIST 800-57 bietet zusätzliche Leitlinien zu Empfehlungen für die Schlüsselrotation.
5. Archivierung – Bezeichnet die Praxis, einen kryptografischen Schlüssel lokal aufzubewahren. Das Aufbewahren einer Kopie eines kryptografischen Schlüssels nach Ablauf der Gültigkeitsdauer, jedoch innerhalb der primären Infrastruktur, ermöglicht ähnliche Angriffsvektoren, die andernfalls durch „Escrow“ abgewehrt würden.
6. Vernichtung – Bezeichnet die Beseitigung kryptografischer Schlüssel in allen Formaten und an allen Speicherorten, wodurch sichergestellt wird, dass ein kryptografischer Schlüssel an keinem Ort mehr in irgendeiner Weise zur Nutzung verfügbar ist.
Der Angriffsvektor eines kryptografischen Schlüssels ist für jede Instanz vorhanden, die über seine ursprüngliche Erstellung hinaus existiert. Je häufiger ein Schlüssel verwendet wird, desto mehr Angriffsvektoren entstehen somit. Die Anzahl der entstehenden Angriffsvektoren unterstreicht die Bedeutung des Schlüssel-Escrow. Je häufiger ein Schlüssel verwendet wird, desto stärker ist die Organisation von der Verfügbarkeit des Schlüssels abhängig. Wird eine erhebliche Abhängigkeit festgestellt, ergibt sich die Notwendigkeit der Schlüsselhinterlegung von selbst.
KEES™ Key Exchange & Escrow Services: Was ist das?
Als Hersteller von KeyBRIDGE betreibt GEOBRIDGE by Utimaco den KEES-Service seit 2015. Der KEES™-Service ist das Ergebnis der Erkenntnis vieler Organisationen, dass ein zentralisiertes Schlüsselverwaltungswerkzeug benötigt wird. Mit dem Aufkommen der „Cloud“ verzichten immer mehr Organisationen auf physische Infrastruktur und die damit verbundenen Investitionsausgaben. Darüber hinaus fehlt es vielen Organisationen, wie in (Verschlüsselung, Schlüsselhinterlegung und kryptografisches Schlüsselmanagement in der Cloud) erläutert, an geeignetem Personal für den ordnungsgemäßen Umgang mit Schlüsseln. Dieses Phänomen hat sich durch die weltweite Pandemie noch verschärft. Da Mitarbeiter an beengten Orten oder an Infrastrukturstandorten zusammenkommen müssen, an denen Versammlungen verboten sind, ist der KEES™-Service zu einer geschäftlichen Notwendigkeit geworden, um die Geschäftskontinuität zu gewährleisten.
KEES™ ist KeyBRIDGE „as a Service“. Als weltweit führender Hersteller von kryptografischen Lösungen beschäftigt GEOBRIDGE by Utimaco Fachkräfte, die sich tagtäglich intensiv mit Kryptografie und Schlüsselverwaltung befassen.
KEES™-Schlüsselaustausch- und Treuhanddienste: Wie funktioniert das?
Allen Nutzern des KEES™-Dienstes wird ein zentraler Schlüsselmanager zugewiesen, der ein Team von Schlüsselverwaltern leitet. Der KEES™-Dienst fungiert als primäre oder sekundäre Lösung für den Kundenbetrieb. Alle vom KEES™-Dienst generierten Schlüssel werden mithilfe des in die KeyBRIDGE-Appliance integrierten HSMs generiert. Das HSM ist ein einzigartiges Gerät, das exklusiv von Utimaco angeboten wird und einen Hybridmodus für sowohl FIPS- als auch PCI-PTS -Zertifizierungen bietet.
Schlüsselbestände werden innerhalb eindeutiger Zuordnungen verwaltet und kryptografisch durch Hauptschlüssel voneinander getrennt, um sicherzustellen, dass jeder Bestand für den vorgesehenen Nutzer einzigartig ist. Berichte zum Schlüsselbestand sind auf Anfrage erhältlich und enthalten detaillierte Angaben zum gesamten Lebenszyklus jedes einzelnen Schlüssels, der im Rahmen des Dienstes verwaltet wird. Monatliche Audit-Protokolle werden mit kryptografischer Integritätsgarantie bereitgestellt, um alle möglichen Aktivitäten zu dokumentieren. Der Dienst wird über eine dedizierte GEOBRIDGE by Utimaco-Infrastruktur bereitgestellt. Wenn Sie weitere Informationen zum Schlüsselaustausch- und Treuhanddienst wünschen, laden Sie das Dokument „Geobridge by Utimaco Professional Service“ herunter oder kontaktieren Sie uns.
Blogbeitrag von Jason Way
Sind Sie bereit, Ihre digitale Zukunft zu sichern?
Schließen Sie sich den über 500 globalen Unternehmen und Regierungsinstitutionen an, die Utimaco für ihre kritische Sicherheitsinfrastruktur vertrauen.
Kontakt VertriebYour download request(s):

Your download request(s):
About Utimaco's Downloads
Visit our Downloads section and select from resources such as brochures, data sheets, white papers and much more. You can view and save almost all of them directly (by clicking the download button).
For some documents, your e-mail address needs to be verified. The button contains an e-mail icon.
A click on such a button opens an online form which we kindly ask you to fill and submit. You can collect several downloads of this type and receive the links via e-mail by simply submitting one form for all of them. Your current collection is empty.