

「キーエスクロー」とは何ですか?また、どのように適切に活用すればよいのでしょうか?
 14 Feb 2022


「キーエスクロー」は、一見すると比較的単純な概念のように思えます。基本的に、キーエスクローとは、暗号鍵や鍵生成材料を安全に保管し、その真の所有者が紛失時にデータを復元できるようにする仕組みです。適切な例えとしては、キーエスクローを「保険契約」のようなものと考えるのがよいでしょう。 しかし、キーエスクローは損失を補償するものではありません。その代わりに、キーエスクローは、失われたデータを確実に復元できるようにするものです。マットレスの下に隠した緊急用の現金とは異なり、暗号キーエスクローは、その有効性を維持するために、適切に設定・管理されなければなりません。
キーエスクローを真に理解するためには、暗号鍵がどのように、どこに存在すべきかを理解することが不可欠です。そこからさらに、鍵管理ライフサイクルの各段階がもたらす影響を理解することが極めて重要になります。
暗号鍵はどのように存在すべきか
数多くの公開されている業界標準を要約すると、暗号鍵は以下の3つの形式のいずれか1つでのみ存在すべきです。
1. 暗号鍵は、認定されたハードウェアセキュリティモジュール(HSM)内に存在してもよい。このハードウェアセキュリティモジュールは、改ざんが発生した場合、直ちに暗号鍵を利用不能にすることで対応しなければならない。最も広く受け入れられている認定は以下の通りである:
- PCI PTS HSM
- FIPS 140-2 レベル 3 以上(最近ではFIPS 140-3レベル 3 以上に置き換えられています)
2. 暗号鍵は、完全な平文の鍵または鍵ペアが単一の個人には決して開示されないような形で分割して保持することができます。
- 対称鍵(例:TDES および AES)は、2つ以上の構成要素に分割されなければなりません。
- 非対称鍵(例:RSA、ECC)については、暗号化されていない公開鍵を自由に共有できる一方で、秘密鍵を安全に保護する必要があります。
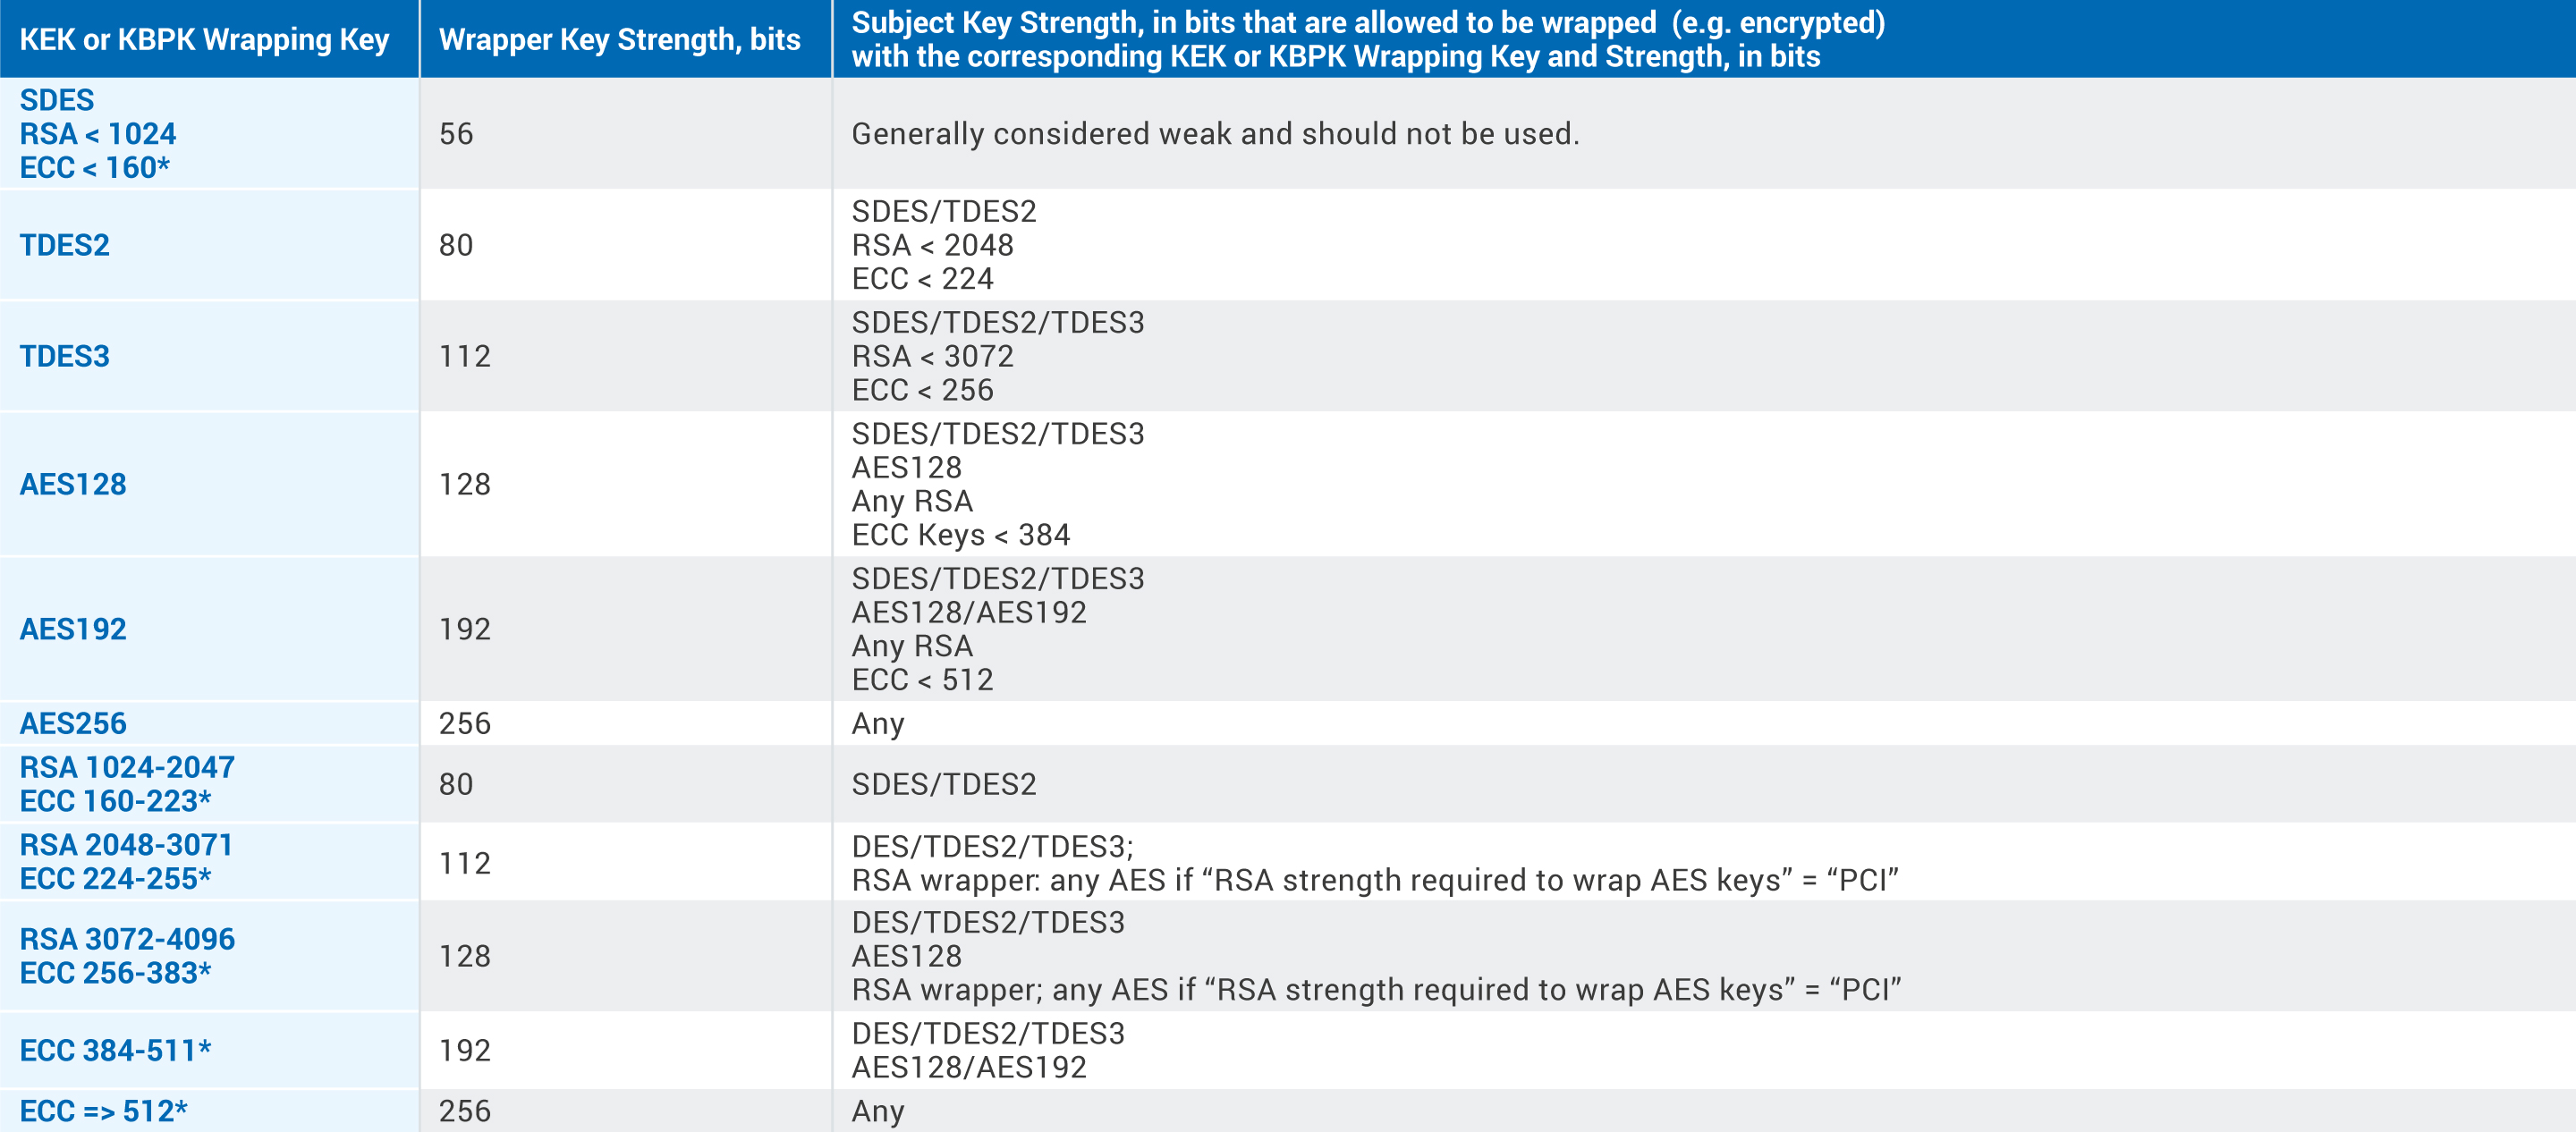
3. 暗号鍵は、同等またはそれ以上の強度の別の暗号鍵によって暗号化された状態で存在してもよい。以下の表は、追加の指針を示している:
鍵管理のライフサイクル
さて、鍵が存在し得る形式を考慮した上で、鍵管理ライフサイクルのさまざまな段階について検討することが重要です。最も重要なことは、鍵管理ライフサイクルのどの段階においても、あらゆる暗号鍵が前述の3つの形式のいずれかで保護され続けることが不可欠であるということです。
上の図は、鍵管理ライフサイクルのあらゆる側面を示しています。この図だけを見ると、これらの機能がすべて同じ物理的な場所で実行されているように見えます。鍵管理ライフサイクルのほとんどのフェーズは同じ物理的な場所で機能させることができますが、「鍵エスクロー」だけは、独立した、別途セキュリティ対策が施された物理的な場所から機能させることが絶対条件となります。 何と言っても、キーエスクローは災害復旧(DR)の概念に基づくものです。災害復旧(DR)インフラは、プライマリインフラと同じ物理的な場所に展開されることは決してありません。キーエスクローについても同様です。
1. 鍵の生成– すべての鍵は、認定された乱数生成器を使用して生成されるべきです。通常、これはハードウェアセキュリティモジュール(HSM)を使用して行われます。これにより、鍵が3つの許容される形式のいずれかで存在することが保証されます。
2. 鍵の配布– ハードウェアセキュリティモジュール内で鍵が生成されると、使用のためにさまざまなエンドポイントに配布する必要が生じる場合があります。鍵を配布する必要がある場合は、分割して配布するか、同等またはそれ以上の強度の別の鍵で暗号化して配布する必要があります。
3. 鍵の保存– 鍵をハードウェアセキュリティモジュール(HSM)の外部に保存する場合は、分割して保存するか、同等またはそれ以上の強度の別の鍵で暗号化して保存する必要があります。鍵が保存される一般的な理由は以下の通りです:
- 利用 – 鍵は、利用目的でのみ保護された形式で保存すべきである。これにより、鍵が平文で露出することがないよう、復号のために保護された鍵と保護されたデータをハードウェアセキュリティモジュールに送り返す必要がある。
- バックアップ – 他のシステムやアプリケーションと同様に、暗号鍵が保護された状態を維持できる限り、ローカルにバックアップコピーを保持することは賢明である。
- エスクロー – バックアップとエスクローの最も顕著な違いは、将来の使用に備えて鍵を隔離・保護するために講じられる物理的な地理的場所および物理的セキュリティ対策にあります。さらに、エスクローは、そのような目的のために安全なバックアップの利用を許可し、場合によってはその提供を義務付ける法的用語です。
4. ローテーション– 定義された暗号使用期間を強制する概念です。すべての鍵には、開始日と終了日が定義されている必要があります。鍵は、使用頻度に基づいてローテーションされるべきです。NIST 800-57では、鍵のローテーションに関する推奨事項について、さらなるガイダンスが提供されています。
5. アーカイブ – 暗号鍵をローカルに保持する慣行です。有効な暗号使用期間終了後も、主要なインフラストラクチャ内で暗号鍵のコピーを保持することは、エスクローによって通常は軽減されるはずの同様の攻撃ベクトルを可能にしてしまいます。
6. 破棄– あらゆる形式および場所にある暗号鍵を削除し、いかなる場所においても、いかなる方法でも暗号鍵が使用できなくなるようにすることです。
暗号鍵の攻撃ベクトルは、その鍵が最初に作成された時点以降に存在するすべてのインスタンスにおいて露呈します。したがって、鍵の使用頻度が高ければ高いほど、より多くの攻撃ベクトルが生じます。攻撃ベクトルが増えるほど、鍵エスクローの重要性が明確になります。鍵の使用頻度が高ければ高いほど、組織はその鍵の可用性への依存度が高まります。 相当な依存関係が確認された場合、キーエスクローの必要性は自明となります。
KEES™ 鍵交換・エスクローサービス:それは何なのか?
KeyBRIDGEのメーカーであるUtimacoのGEOBRIDGEは、2015年からKEES™サービスを運営しています。KEES™サービスは、多くの組織が集中型鍵管理ユーティリティの必要性を認識した結果として誕生したものです。 「クラウド」の登場に伴い、物理的なインフラやそれに関連する設備投資を廃止する組織がますます増えています。さらに、(「クラウドにおける暗号化、鍵エスクロー、および暗号鍵管理」)で論じられているように、多くの組織には鍵を適切に扱うための人材が不足しています。この現象は、世界的なパンデミックによってさらに深刻化しています。 限られた場所や、集まりが禁止されているインフラ施設に従業員を集めることが困難になったため、事業継続を確保する上で、KEES™サービスはビジネス上の必須要件となっています。
KEES™は、KeyBRIDGEの「As A Service」版です。暗号ソリューションの世界的なリーディングメーカーであるUtimaco傘下のGEOBRIDGEは、暗号技術と鍵管理に精通した専門家を擁し、日々これらの分野に注力しています。
KEES™ 鍵交換・エスクローサービス:その仕組みとは?
KEES™ サービスのすべてのユーザーには、キーカストディアン(鍵保管担当者)のチームを統括する集中型キーマネージャーが割り当てられます。KEES™ サービスは、クライアントの運用においてプライマリまたはセカンダリとして機能します。KEES™ サービスによって生成されるすべての鍵は、KeyBRIDGE アプライアンスに組み込まれた HSM を使用して生成されます。 このHSMは、Utimaco社が独占的に提供する独自のデバイスであり、FIPSおよびPCI PTSの両認証に対応したハイブリッドモードを備えています。
鍵インベントリは、固有の関係性の中で管理され、マスターキーによって暗号的に分離されるため、各インベントリが対象ユーザーに固有のものとなることが保証されます。鍵インベントリレポートはオンデマンドで入手可能であり、本サービスで管理される個々の鍵ごとの完全な鍵ライフサイクルの詳細な情報が含まれます。 すべての可能性のあるアクティビティを記録するため、完全性が暗号学的に保証された月次監査ログが提供されます。本サービスは、Utimaco による専用の GEOBRIDGE インフラストラクチャを通じて維持管理されています。鍵交換およびエスクローサービスに関する詳細情報をご希望の場合は、「Geobridge by Utimaco Professional Service」のドキュメントをダウンロードするか、弊社までお問い合わせください。
ブログ記事:ジェイソン・ウェイ
Your download request(s):

Your download request(s):
About Utimaco's Downloads
Visit our Downloads section and select from resources such as brochures, data sheets, white papers and much more. You can view and save almost all of them directly (by clicking the download button).
For some documents, your e-mail address needs to be verified. The button contains an e-mail icon.
A click on such a button opens an online form which we kindly ask you to fill and submit. You can collect several downloads of this type and receive the links via e-mail by simply submitting one form for all of them. Your current collection is empty.